Vi propongo un breve viaggio alla scoperta metagiuridica del “noi stesso digitale“.
Il Collega Luca Bolognini, durante i piacevoli giorni veneziani del Privacy Symposium, insieme ad altri autorevoli Colleghi, mi ha aiutato a riflettere sul tema del riconoscimento (e tutela) delle identità umane nel mare magnum agentico artificiale. Tema che è attualissimo: affascina (e inquieta). Del resto, sarà anche il tema di fondo del prossimo Digeat Festival.
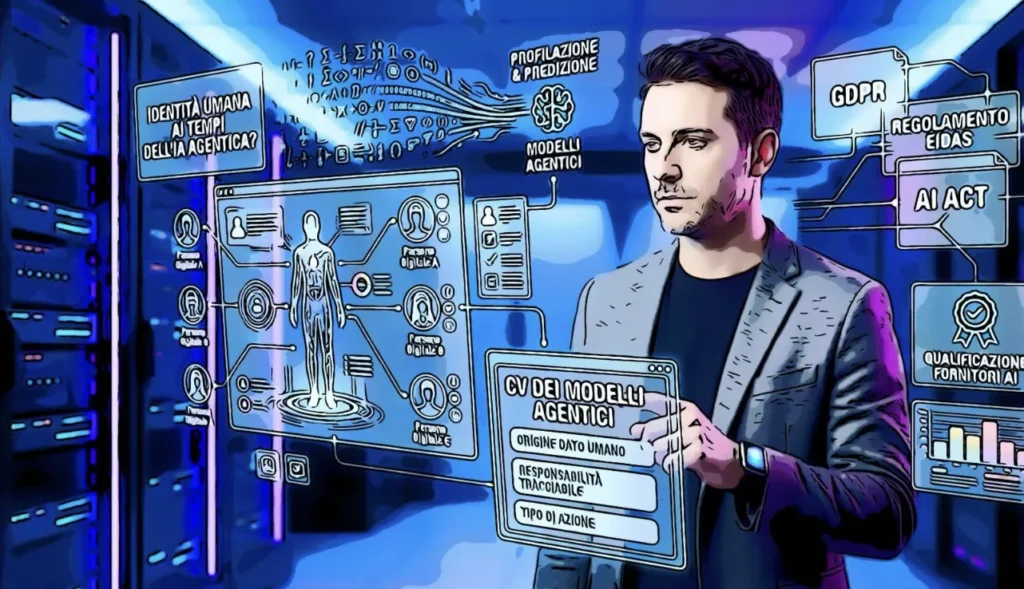
Oggi in qualche modo, se penso a me stesso, la domanda sul “Chi sono” nell’ordinamento giuridico di appartenenza deve accostarsi alla domanda, probabilmente più complessa, su “Cosa sono” nell’ambiente digitale, dove identità analogiche e identità digitali coesistono da tempo e non coincidono del tutto.
La mia persona, ovvero “Andrea Lisi” è oggi un “oggetto digitale profilatissimo“, con sensibilità e abitudini diverse, su Facebook, LinkedIn, X, Instagram (e così via). Ogni “Andrea Lisi” in ambienti digitali peraltro è sempre più gestito per produrre comportamenti predittivi e orientati da algoritmi agentici, in un patto negoziale che poco custodisce a livello fiduciario.
Quanto l’interessato di un’identità analogica è tutelato nel trattamento multistrato di “sue” identità digitali?
Questo ricco ecosistema di identità analogiche e soprattutto digitali che coesistono in maniera diversificata, generando informazioni ed effetti giuridici, andrebbe invece vigilato e ricondotto a ruoli, funzioni e responsabilità in capo a fornitori in grado di gestire le delicatissime attività di custodia dell’esistenza altrui.
Per non soffermarci peraltro sul problema di profili totalmente IA e non riconducibili direttamente (o indirettamente) a una persona fisica…Da una parte ci sono i fornitori di sistemi e modelli agentici, dall’altra gli utilizzatori (deployer di tali strumenti) e, infine, i modelli stessi in grado di gestire dati e informazioni profilatissime e in continuo, predittivo divenire.
In tutto questo caos identitario, il diritto dovrebbe procedere per astrazioni, ancorando la complessa e dinamica trasformazione che riguarda la nostra più profonda intimità a principi generali del diritto, a tutela di nostri diritti e libertà fondamentali.
E invece c’è la pericolosa tendenza UE a parcellizzare e verticalizzare normative che si interessano di digitale in diversi aspetti, generando una ipertrofia regolamentativa che sembra burocratizzare l’adempimento piuttosto che facilitare la consapevolezza (e quindi la risoluzione del problema).
Le principali normative UE potenzialmente applicabili alla gestione delle identità sono:
- il GDPR che si interessa di protezione e libera circolazione di dati a tutela di diritti e libertà fondamentali di persone fisiche
- il Regolamento eIDAS che si occupa di servizi fiduciari qualificabili legati ad attributi che ci riguardano
- l’AI Act che si preoccupa di gestire i rischi effettivi e potenziali dei “prodotti IA“, prevedendo ciò che è vietato, ciò che è da controllare con attenzione e ciò che può essere liberato da eccessivi adempimenti.
E se il Regolamento eIDAS qualifica i fornitori dettando norme generali e volontarie da rispettare e controllare, l’AI Act analizza a sua volta i rischi in una serie di valutazioni sui “prodotti” sviluppabili nei vari settori. Entrambi, quindi, differenziandosi particolarmente nell’impostazione delle tutele che ci riguardano, pur perseguendo logiche di common law. Il GDPR invece esprime un rigore più vicino alla nostra tradizione di civil law.
Tutto questo provoca una maionese impazzita nella Digital Compliance di settori che si incrociano costantemente nella applicazione pratica, come nel caso delle identità.
I fornitori di sistemi e modelli AI, ad esempio, non andrebbero forse qualificati come i cloud provider e/o fornitori di servizi fiduciari, considerati i rischi che comportano le loro azioni?
Non ci vorrebbe anche un “CV” dei modelli agentici in grado di presentarne la serietà e, in caso di sviluppo di identità digitali, di verificarne la natura totalmente artificiale o di diretta (o indiretta) derivazione umana, in modo da (almeno) delimitare le responsabilità e declinandole comunque verso una persona fisica o giuridica?
Sono domande che meritano risposta in punto di diritto.
E non sono domande scontate.