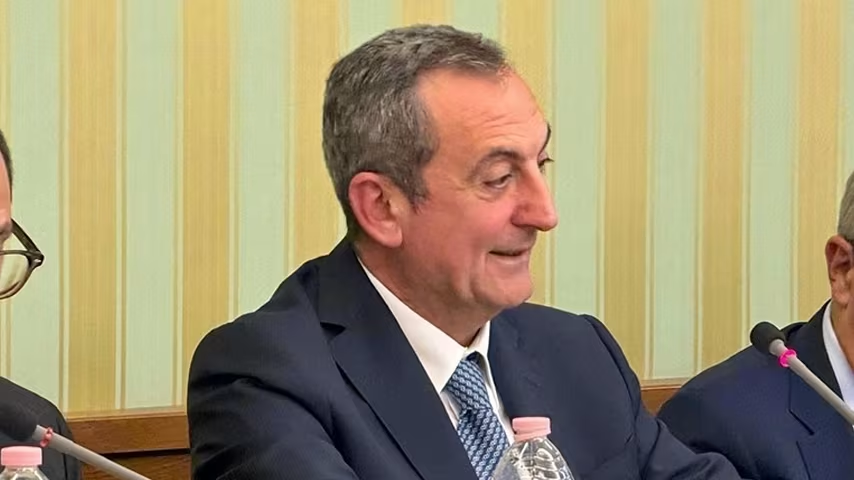
Il Direttore ACN Andrea Quacivi in Commissione Affari esteri e Difesa

Andrea Quacivi, Direttore Generale di ACN nel corso della sua audizione del 13 ottobre 2026 presso la 3ª Commissione permanente Affari esteri e difesa del Senato della Repubblica sul disegno di legge nr. 2028 “Rafforzamento e adeguamento capacità di difesa nazionale” ha toccato diversi punti nevralgici dell’azione di ACN nello spazio cibernetico.

Sommario

Cybersicurezza in Italia: i dati ACN sui primi 9 mesi del 2026

“Nei primi nove mesi del 2026, lo CSIRT Italia ha rilevato 3.271 eventi cyber, a fronte dei 2.729 registrati nell’intero 2025.

Di questi, 1.922 sono stati classificati come incidenti con impatto confermato in aumento rispetto allo scorso anno e abbiamo ricevuto oltre 1.500 notifiche nell’ambito della NIS2” ha spiegato Andrea Quacivi soffermandosi sull’evoluzione della minaccia cibernetica.

ACN opera un forte monitoraggio proattivo. “Le tensioni geopolitiche – ha aggiunto – hanno continuato a riflettersi nella sfera della minaccia cyber, traducendosi in campagne attiviste condotte prevalentemente attraverso attacchi di tipo DDoS.

Gli impatti, specie negli ultimi due anni, sono stati generalmente molto limitati anche grazie alla tempestività di allertamento condotta dallo Csirt Italia”.

Monitoraggio proattivo e attacchi DDoS: l’analisi dello CSIRT Italia

CSIRT Italia ha individuato 44.835 asset e servizi a rischio e 3.259 asset potenzialmente compromessi, inviato quasi 72.000 comunicazioni di allertamento e pubblicato 1.010 alert sul proprio sito.

“Tutte attività che consentono di segnalare tempestivamente vulnerabilità, configurazioni insicure e compromissioni, favorendo l’adozione delle misure correttive prima che le criticità producano conseguenze più gravi” ha proseguito Andrea Quacivi durante l’audizione al Senato.

Direttiva NIS2: oltre 1.500 notifiche di incidenti cyber

“Da gennaio 2026 l’avvio degli obblighi di notifica previsti dalla disciplina NIS2 ha portato un numero più ampio di organizzazioni a segnalare i propri incidenti”, ha sottolineato Andrea Quacivi “sotto la NIS ricadono oggi 21.500 soggetti, per la grande maggioranza operatori privati.

Le notifiche ricevute sono state oltre 1.500 nei primi 9 mesi del 2026 portando molte organizzazioni a entrare in contatto per la prima volta con l’Acn”.

Gli attaccanti ha proseguito il Direttore “hanno sfruttato credenziali compromesse in precedenza anche a seguito di campagne di phishing condotte via mail e vulnerabilità residue nei sistemi IT non sanate per tempo”.

Il Direttore Quacivi si è soffermato sugli investimenti in innovazione e autonomia tecnologica.

Investimenti in IA, Supercalcolo e Scrutinio Tecnologico

Per attuare la Strategia nazionale sono stati avviate le 82 misure, “con circa 526 milioni di euro destinati attraverso i fondi strategici, cui si aggiungono oltre 400 milioni del PNRR” dove tra le priorità figurano “lo sviluppo dell’intelligenza artificiale e del supercalcolo attraverso progetti quali AI Factory IT4LIA, Megaride e la partecipazione italiana alle AI Gigafactory europee. Sul fronte della ricerca sulla cybersicurezza, l’Agenzia ha selezionato in tre anni 90 progetti di dottorato, finanziandoli con 9 milioni di euro”.

Zero-Day e Scrutinio Tecnologico: la prevenzione proattiva di ACN

Altra attività fondamentale è quella di scrutinio tecnologico che consente di mitigare i rischi prima che le vulnerabilità possano essere sfruttate da attori malevoli.

“Nei primi nove mesi dell’anno sono stati conclusi oltre 100 procedimenti con specifici test di sicurezza.

Abbiamo scoperto 45 vulnerabilità zero-day, di cui 35 di un livello alto di severità. Lo scrutinio è uno strumento importante per garantire uno spazio digitale sicuro”.

Sinergia tra ACN e Difesa: il disegno di legge n. 2028

Nel concludere ha evidenziato la sinergia tra ACN e Difesa e la coerenza del disegno di legge n. 2028 con l’assetto istituzionale. Quacivi ha fatto riferimento in particolare all’articolo 7 del provvedimento che definisce “lo spazio cibernetico di interesse nazionale per la difesa e la sicurezza militare dello Stato in maniera chiara, dettagliata e univoca”.

“Si tratta di una definizione – ha aggiunto – che non può generare confusione sulle diverse attività condotte dall’ACN e dalla Difesa rispetto al dominio cibernetico.

In che modo collaborano ACN e Ministero della Difesa contro i cyberattacchi?

Quest’ottica di collaborazione e integrazione, e non di sovrapposizione, è resa ancora più evidente dalla disposizione che attribuisce al Capo di Stato Maggiore della Difesa il compito di garantire anche in tempo di pace la tutela dello spazio cibernetico di interesse nazionale per la difesa e la sicurezza militare dello Stato”.

Il disegno di legge ribadisce la piena validità del decreto legge 82 del 2021 e l’importanza della sinergia e comunione di intenti tra i principali attori istituzionali responsabili sotto i diversi profili della protezione del dominio cyber.

L’obiettivo è rafforzare l’integrazione tra dimensione civile e militare evitando sovrapposizioni di competenze e assicurando un coordinamento efficace nella gestione delle crisi cibernetiche su vasta scala.

Articoli Correlati

Ultime News

Acn - Commissione europea
Italia

NIS: ACN incontra la Commissione europea

Negli incontri del 14 e del 15 ottobre 2026 la Commissione ha approfondito l’implementazione operativa della Direttiva NIS2 grazie a uno scambio di vedute con ACN sia nella veste di Autorità nazionale competente NIS…

IA ETICA
Diritto&Bit

Interrogarsi se l’IA sia cosciente è il miglior modo per non risolvere i problemi legati alla sua regolamentazione

  I modelli più avanzati elaborano dati, riconoscono schemi statistici e generano risultati spesso sorprendenti. Possono simulare comprensione, empatia e perfino autoconsapevolezza. Ma simulare non significa essere. E sono intelligenti? L'IA è Davvero Intelligente?…

Global

Droni low-cost e basi vulnerabili: come l’Iran sta mettendo in crisi la difesa degli Stati Uniti e della NATO

Nonostante il presidente Donald Trump abbia ribadito che l'esercito iraniano sia "completamente distrutto" a seguito di otto mesi di attacchi aerei americani e israeliani, Teheran continua a colpire utilizzando droni Shahed a basso costo.…

Defence Tech

Supply chain tecnologica: il rischio continua dopo l’acquisto

Nella notte fra l’11 e il 12 ottobre 2026, un attacco informatico ha messo fuori uso i sistemi di refrigerazione di diverse centinaia di supermercati francesi. Gli attaccanti hanno attivato lo sbrinamento e fatto…

OPEN AI SPIONAGGIO
Pillole Cyber

Spionaggio industriale nei giganti dell’intelligenza artificiale

Abdulrahman Alfozan, ex dipendente di OpenAI è stato arrestato con l’accusa di aver nascosto un dispositivo di micro intercettazione crittografato nella sede centrale dell'azienda a San Francisco. Il piano di intercettazione: cosa è successo…

Cyberwar

ransomware-low-cost
Cyberwar

Ransomware low cost: un attacco con l’AI costa meno di 4 dollari

La testata giornalistica, specializzata in cybersecurity, ha portato alla luce una complessa infrastruttura criminale, quasi totalmente automatizzata grazie all’utilizzo dell’Intelligenza Artificiale. Questa, a quanto pare, è gestita da un affiliato di The Gentlemen, ovvero…

MARINA COREA DEL SUD IA
Cyberwar

La Marina sudcoreana conduce il primo test di sminamento con l’IA

Il test congiunto con Hanwha Systems a Busan L'esercitazione, guidata congiuntamente dall'azienda della difesa sudcoreana Hanwha Systems, si è svolta presso una base navale nella città portuale sudorientale di Busan. L'operazione ha coinvolto il…

Droni-guerra
Cyberwar

Il Futuro della guerra: perché i droni non vinceranno i conflitti da soli

Nel contesto bellico odierno, oltre all’intelligenza artificiale, uno dei fattori più determinanti sembrano essere i droni. Se molti, più o meno esperti, vedono in questa tecnologia il futuro della guerra, esiste chi va controcorrente,…

Spazio

SPAZIO
Spazio

Feudi orbitali: chi detta le regole della guerra nello spazio?

L'orbita non attende: la vulnerabilità dei servizi spaziali Nelle prime ore del 24 febbraio 2022, in concomitanza con l’invasione russa dell’Ucraina, un attacco cibernetico alla rete KA-SAT di Viasat interruppe servizi di connettività in…

Spazio

Da Star Trek alla guerra nello spazio: cyberattacchi, aziende private e nuove frontiere del diritto internazionale

Il cyber armamento dello spazio: quando la sicurezza orbitale incontra la cybersecurity Le moderne infrastrutture spaziali dipendono da reti di comunicazione, software, centri di controllo, servizi cloud e catene di fornitura digitali. In questo…

CYBERSPAZIO
Spazio

Spazio e cyberspazio: il nuovo fronte della sicurezza nazionale italiana

Spazio e cyberspazio: un ecosistema strategico interdipendente Quando un satellite viene disturbato, compromesso o reso indisponibile, gli effetti non restano in orbita. Possono incidere sulle comunicazioni, sulla navigazione satellitare, sul coordinamento militare e su…

Cavi Sottomarini

Underwater

Un siluro Mk 48 lanciato da un drone: il test storico di AUKUS

AUKUS: il sottomarino autonomo britannico XV Excalibur lancia un siluro americano Mk 48 Negli scorsi giorni, diversi siti che si occupano di tecnologia hanno riportato l’attenzione sul test condotto al British Underwater Test &…

Robot-subacquei
Underwater

Russia prepara 1.000 robot subacquei per ispezioni e riparazioni navali

Il progetto nasce soprattutto dall’esigenza di ridurre i tempi necessari per intervenire sulle infrastrutture offshore dopo un incidente. L’unità ingegneristica di USC afferma che la mobilitazione di una nave convenzionale può richiedere da 4…

China-Pesce-Robot
Underwater

La Cina potrebbe usare pesci robot per operazioni militare segrete

Il BG-5V, infatti, è un vero e proprio robot subacqueo biomimetico sviluppato da Boyagongdao Marine Technology Group. Questo è pensato per muoversi in autonomia e svolgere attività di sorveglianza. Come riportato da TechRadar in…

