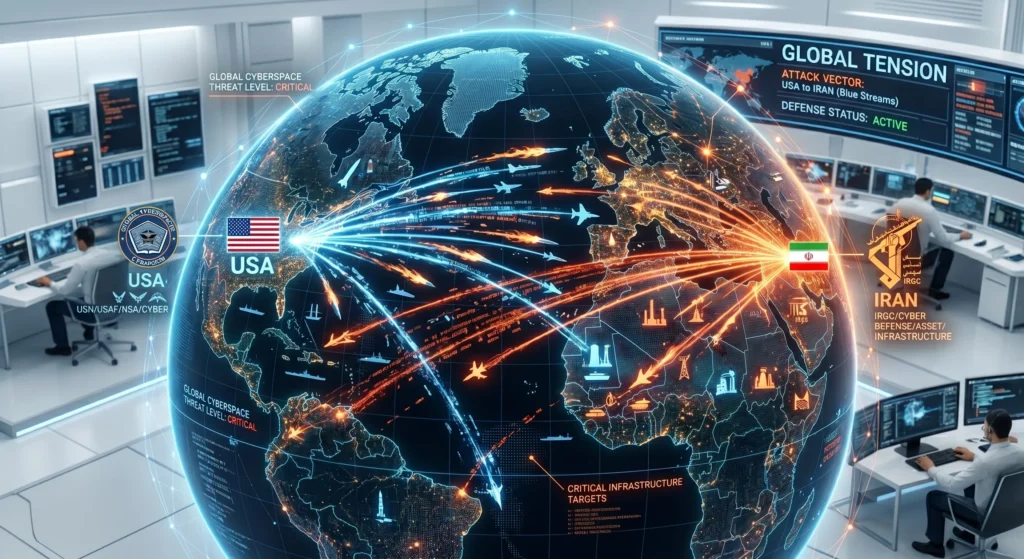
Le agenzie di intelligence degli Stati Uniti hanno diramato un avvertimento urgente alle aziende del settore privato presenti su tutto il territorio nazionale: attori legati all’Iran stanno eseguendo attacchi informatici contro l’infrastruttura del paese.
Questa attività si manifesta proprio mentre il Presidente Donald Trump formula minacce esplicite contro gli impianti nevralgici iraniani, con particolare enfasi su ponti e centrali elettriche, creando un contesto di tensioni crescenti che amplifica i rischi da entrambe le parti.
Stando alle fonti governative degli States, un primo attacco orchestrato da Teheran avrebbe preso di mira prodotti della Rockwell Automation appartenenti alla linea Allen-Bradley, uno dei marchi di automazione industriale più diffusi in tutto il mondo.
La documentazione governativa riporta come, gruppi affiliati all’Iran stiano lavorando su vulnerabilità nei Programmable Logic Controllers (PLC), ovvero dispositivi elettronici specializzati nell’automazione di processi industriali. Vista la presenza massiccia degli stessi nell’infrastruttura critica statunitense, il loro funzionamento risulta essenziale per il paese.
L’avviso, risalente allo scorso martedì 7 aprile, è il frutto del lavoro congiunto di diversi enti federali chiave per il contesto USA.
Tra di essi figurano l’FBI, la Cybersecurity and Infrastructure Security Agency (CISA), la National Security Agency (NSA), l’Environmental Protection Agency (EPA), e il Department of Energy e Cyber Command.
L’effetto del primo cyberattacco alle infrastrutture USA
In un avviso separato, l’EPA ha segnalato che il cyberattacco iraniano ha già provocato interruzioni nella tecnologia operativa impiegata nei sistemi di acqua potabile e trattamento delle acque reflue.
Lo stesso ente ha voluto sottolineare come il governo federale stia lavorando per garantire che i cittadini americani possano continuare a disporre di acqua pulita e sicura senza rischi immediati.
Jeffrey A. Hall, assistente amministratore dell’EPA, in una sua recente dichiarazione ufficiale, ha puntualizzato come questo tipo di attacco sia una grande minaccia per le comunità. Un’offensiva di questo tipo, secondo Hall, potrebbe portare alla contaminazione dell’acqua o al danneggiamento di attrezzature vitali per la gestione idrica.
Ovviamente questo contesto è solo uno dei tanti potenziali obiettivi degli hacker. Anche energia, trasporti e comunicazioni rappresentano prede ambite per i cybercriminali, tanto nel contesto statunitense quanto a livello globale.
Proprio per questo motivo, i vari dipartimenti USA di ogni singolo settore hanno intrapreso misure preventive anche singolarmente per evitare compromissioni. In tal senso, le mosse aggressive di Trump verso le infrastrutture iraniane, potrebbero causare ritorsioni imprevedibili.
Non solo Iran: anche Russia e Cina preoccupano
Diversi esperti esprimono timori per la capacità iraniana di eseguire operazioni cyber capaci di neutralizzare trasformatori elettrici o inverter di potenza, potenzialmente estendendo l’impatto a un intero sistema elettrico su vasta scala. Altri ancora parlano di rischi fisici, con attacchi contro negozi, fabbriche, uffici e persino verso centrali elettriche e nucleari.
Il tutto considerando che gli Stati Uniti hanno diversi avversari che potrebbero cogliere l’eventuale caos per ulteriori campagne offensive. Attori statali più potenti e sofisticati dell’Iran, in particolare Russia e Cina, potrebbero non limitarsi a osservare quanto accade, ma agire dietro le quinte.
Secondo Ernest Moniz, ex Segretario di Stato all’Energia statunitense durante la presidenza Obama, le minacce dell’Iran sono più che fondate. Moniz, figura chiave nella negoziazione di uno storico accordo sul nucleare del 2015 proprio con il paese asiatico, parla esplicitamente di potenziali backdoor, trojan e malware dormienti già inseriti precedentemente nella rete del paese.
L’ex segretario ha puntualizzato come, senza ombra di dubbio, gli esperti del governo stanno lavorando in modo assiduo per proteggere nel modo migliore possibile le compagnie elettriche e non solo.
Le potenzialità dell’Iran nel contesto dei cyberattacchi
D’altro canto, l’Iran ha già mostrato i muscoli in passato, dimostrandosi un pericolo da non sottovalutare nel contesto degli attacchi informatici.
Nel 2015, hacker sostenuti da Teheran riuscirono ad accedere a dati sensibili associati a Calpine Corp., uno dei principali produttori di energia elettrica della California, acquisendo diagrammi ingegneristici dettagliati e credenziali relative ai sistemi delle centrali elettriche, con alcuni materiali etichettati esplicitamente come critici.
All’epoca, i funzionari statunitensi temevano che tale breccia permettesse agli hacker di innescare blackout su scala nazionale, paralizzando vaste aree del Paese. Da quel momento, le aziende al centro dei settori energia e telecomunicazioni negli Stati Uniti hanno rafforzato le proprie difese in modo considerevole, implementando protocolli più robusti e tecnologie avanzate. Da allora va però anche considerato come le capacità offensive dell’Iran abbiano registrato progressi significativi sulla base delle esperienze passate.
Il mese scorso, nelle fasi iniziali del conflitto, il sistema della metropolitana di Los Angeles ha dovuto spegnere una porzione della propria rete a causa di un hack informatico. Le autorità sostengono che l’identità dei responsabili rimanga incerta, ma una fonte ha confidato al The Times che hacker supportati dall’Iran figurano tra i sospetti principali sotto indagine.
L’agenzia di trasporti ha riferito che il team di sicurezza ha scoperto attività non autorizzate e sta verificando la sicurezza dei suoi circa 1.400 server per capire cosa è successo realmente. L’ente ha ribadito che l’incidente non ha influito sui tempi di percorrenza dei passeggeri, minimizzando l’impatto operativo dell’attacco.
Anche i principali attori del settore energetico mantengono attualmente un alto livello di vigilanza, come sottolineato da Pedro J. Pizarro, Presidente e CEO di Edison International. Aziende come Edison operano sotto minaccia persistente da oltre un decennio, affrontando continue sfide.
La prospettiva di malware dormienti, in attesa del momento propenso per attivarsi, genera autentica apprensione nel settore, malgrado i migliori sforzi, gli investimenti e i progressi tecnologici registrati. Proprio per contrastare questi timori, è stato istituito l’Electricity Subsector Coordinating Council (ESCC).
Il progetto è nato per favorire la condivisione dell’intelligence tra varie aziende del settore energetico, preparando risposte efficaci in caso di attacco su vasta scala. L’ESCC intrattiene rapporti stretti con il National Security Council e le sue ramificazioni intelligence, in particolare le agenzie dedicate e la CISA, coordinando briefing regolari su standard di sicurezza, best practice operative e suggerimenti basati sulle ultime novità del settore.
Tom Fanning, ex CEO di Southern Co. e attuale presidente del comitato esecutivo dell’Alliance for Critical Infrastructure, ha descritto la minaccia iraniana come “credibile e tangibile”, dimostrando come questo rischio sia preso più che seriamente.
Cybersecurity in USA: il difficile equilibrio tra investimenti e tagli
Negli States non si parla solo di investimenti e mosse per evitare attacchi potenzialmente disastrosi. Nello stesso settore, infatti, vi sono anche tagli e criticità da non sottovalutare.
Per esempio, il Department of Homeland Security la scorsa estate ha annunciato un taglio del 40% alla forza lavoro del suo ufficio, con la direttrice dell’intelligence nazionale Tulsi Gabbard che ha deciso di eliminare il Cyber Threat Intelligence Integration CenterQuesto, fino a poco prima della chiusura, era considerato un hub critico per la fusione di informazioni da parte dei partner del settore privato. Al netto di queste entità, va considerato come ad assumersi le maggiori responsabilità dell’integrità delle infrastrutture critiche sono i dirigenti corporate.
Visto il contesto geopolitico odierno, i governi non possono però permettersi leggerezze e, a tal proposito, la pressione inizia a farsi sentire con una certa insistenza non solo negli USA ma anche nel vecchio continente.