Il 27 aprile scorso il GDPR ha compiuto 10 anni. In questi dieci anni la tecnologia digitale ha fatto passi da gigante. Si è passati dal cloud alla blockchain fino al metaverso per arrivare ai nostri giorni dedicati in modo ossessivo-compulsivo alle intelligenze artificiali generative. E già lo sguardo vira timidamente verso il quantum computing, per prepararsi al momento in cui lo storytelling sull’IA inizierà a dare un po’ di spazio a qualcos’altro.
La comune sensazione è allora che questa normativa definita impropriamente sulla “privacy” (e che invece si occupa di protezione dei dati personali e loro libera circolazione) sia ormai e vecchia vada totalmente migliorata per ricomprendere le tante novità che si sono susseguite in questi ultimi anni.
In realtà, una normativa primaria che voglia essere lungimirante ed efficace deve essere pensata per resistere nel tempo, grazie all’approccio astratto che deve necessariamente caratterizzarla.
L’Articolo 5, ad esempio, derivato in gran parte dalla Convenzione 108/1981, contiene principi validissimi e senz’altro attuali ancora oggi.
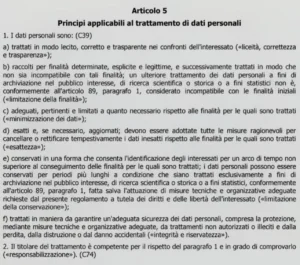
E non sono principi legati a una tecnologia, ma semplicemente sono mutuati dalla gestione documentale.
Trasparenza, integrità, minimizzazione, cancellazione (cioè, lo scarto), esattezza, riservatezza, accountability, sono tutti principi fondamentali dell’archivistica.
Addirittura il vincolo archivistico può essere riletto oggi in ottica fiduciaria per garantire un corretto approccio alla sicurezza ai tempi di registri distribuiti, IAM (Identity and Access Management) e SIEM (Security Information and Event Management).
Possiamo avere un approccio che segua le mode e insegua acronimi e novità oppure ritrovare presidi saldi e coerenti semplicemente reinterpretando le logiche che da sempre hanno caratterizzato la custodia fiduciaria di documenti e informazioni. Io credo che l’approccio più corretto (sia dal punto di vista normativo e sia di costruzione delle competenze interdisciplinari utili a presidiare il mondo digitale) debba essere quest’ultimo.
Inutile inseguire la tecnologia con la normativa o con nuove professionalità inventate per l’occasione. È più saggio costruire alleanze culturali profondamente interdisciplinari tra giuristi, archivisti, informatici e manager dell’innovazione. E questo deve caratterizzare in particolare i ruoli della data protection e della gestione documentale, che devono essere abituati al confronto costante e alla collaborazione. Ad esempio, i responsabili della protezione dei dati (i DPO) devono essere avvezzi a lavorare in team con i responsabili della custodia documentale (come i responsabili della gestione documentale e della conservazione dei documenti informatici).
Non è semplice, ma tale approccio consente di guardare più lontano.