Europa

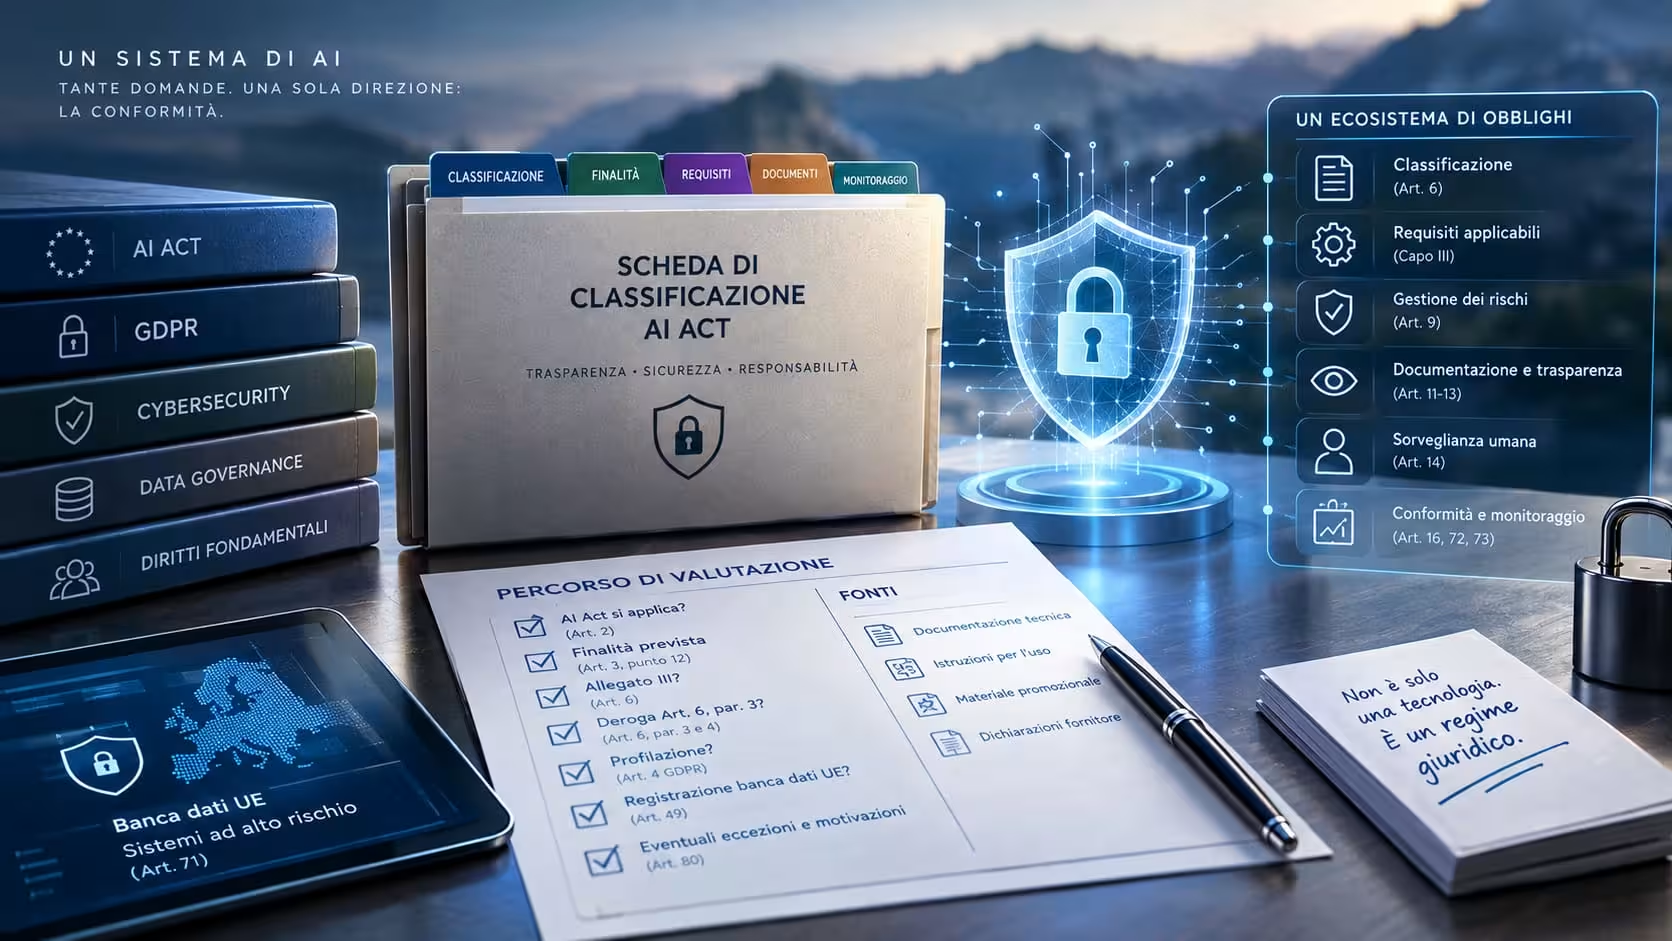
Dalla teoria alla governance: la scheda di classificazione AI Act che ogni organizzazione dovrebbe avere

Un “no” che non si può difendere Un’ispezione, un audit interno, una richiesta dell’autorità. Il momento critico arriva quando qualcuno pone una domanda semplice solo in apparenza: “Perché avete concluso che questo sistema dell’Allegato…

Un “no” che non si può difendere Un’ispezione, un audit interno, una richiesta dell’autorità. Il momento critico arriva quando qualcuno…

Europa

La finalità prevista decide più dell’algoritmo (ma non lo cancella)

Lo stesso motore, due destini Prendiamo un modello linguistico e mettiamolo dentro due prodotti diversi. Nel primo, il sistema suggerisce correzioni grammaticali e stilistiche mentre una persona scrive. Nel secondo, legge curriculum e lettere…

Lo stesso motore, due destini Prendiamo un modello linguistico e mettiamolo dentro due prodotti diversi. Nel primo, il sistema suggerisce…

Europa

Il rischio nell’AI Act: la prima cosa da capire è che non esiste un termometro

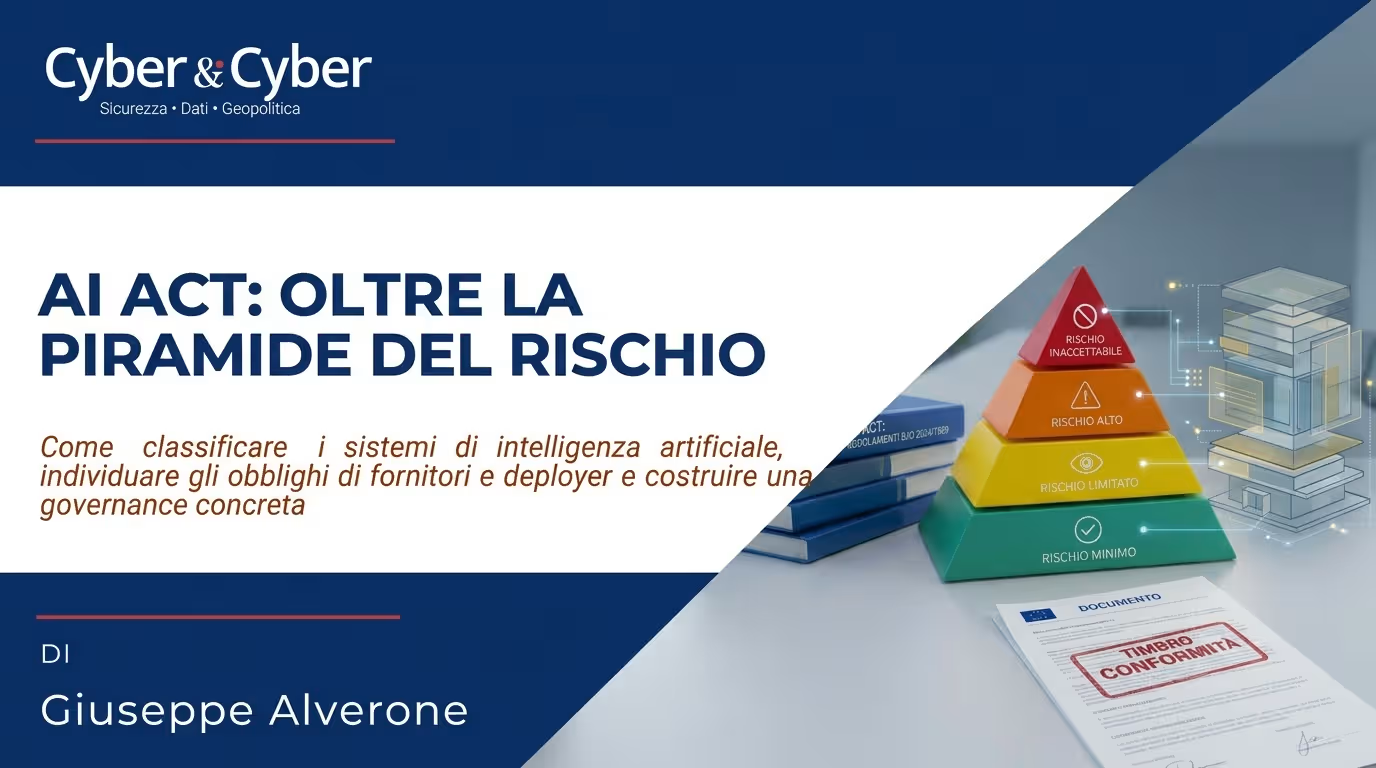
La comoda immagine dei quattro livelli Da quando si discute del regolamento (UE) 2024/1689 (AI Act), una delle rappresentazioni più diffuse è quella della piramide dei rischi: rischio inaccettabile, rischio alto, rischio limitato e…

La comoda immagine dei quattro livelli Da quando si discute del regolamento (UE) 2024/1689 (AI Act), una delle rappresentazioni più…

Protezione Dati

Dal luogo di lavoro alle infrastrutture critiche, la protezione rischia di diventare controllo

Quanta libertà per quanta sicurezza? Ogni volta che una società affronta una minaccia grave, emerge la stessa domanda: quanta libertà siamo disposti a sacrificare in nome della sicurezza? Per molto tempo la tensione si…

Quanta libertà per quanta sicurezza? Ogni volta che una società affronta una minaccia grave, emerge la stessa domanda: quanta libertà…

Protezione Dati

Riformare l’art. 166 del Codice Privacy: una proposta per una trasparenza che non lavori per l’aggressore

Il punto di partenza: la discrezionalità esiste già Ogni proposta seria deve partire da ciò che la norma già consente. L’art. 166, comma 7 del Codice Privacy rimette al Garante la scelta di disporre…

Il punto di partenza: la discrezionalità esiste già Ogni proposta seria deve partire da ciò che la norma già consente.…

Protezione Dati

La comunicazione di crisi come misura di resilienza: occupare lo spazio informativo prima dell’aggressore

La fisica dell’attacco ibrido: il vuoto informativo Perché mai un piano di comunicazione dovrebbe stare nella valutazione del rischio di un soggetto critico, accanto ai sistemi ridondati e alle difese informatiche? Per rispondere bisogna…

La fisica dell’attacco ibrido: il vuoto informativo Perché mai un piano di comunicazione dovrebbe stare nella valutazione del rischio di…

Protezione Dati

Un incidente, tre autorità. La necessità di una governance integrata CER,NIS2 e GDPR

Tre cornici, tre orologi Un’organizzazione subisce un attacco informatico riconducibile a una matrice ibrida compromette i sistemi, esfiltra dati personali e degrada il servizio essenziale. Facciamo l’inventario degli obblighi che lo stesso incidente può…

Tre cornici, tre orologi Un’organizzazione subisce un attacco informatico riconducibile a una matrice ibrida compromette i sistemi, esfiltra dati personali…

Protezione Dati

Il ponte normativo che unisce due mondi: il patrimonio GDPR come fondamento della resilienza nazionale

Cosa stabilisce il comma 4 dell’art. 13 del decreto CER La disposizione dell’art. 13, comma 4 del D.Lgs. 134/2024 (decreto CER) è chiara e semplice: i soggetti critici possono adempiere agli obblighi di valutazione…

Cosa stabilisce il comma 4 dell’art. 13 del decreto CER La disposizione dell’art. 13, comma 4 del D.Lgs. 134/2024 (decreto…

Protezione Dati

La resilienza della fiducia: data protection e minacce ibride nella valutazione del rischio CER

In un precedente contributo ho sostenuto che la pubblicazione delle sanzioni data protection prevista dall’art. 166 del Codice Data protection, in un contesto di guerra ibrida, rischia di trasformarsi da strumento di trasparenza in…

In un precedente contributo ho sostenuto che la pubblicazione delle sanzioni data protection prevista dall’art. 166 del Codice Data protection,…

Italia

L’Articolo 158 del Codice Privacy e le Nuove Sfide Digitali: Perché la GdF non Basta Più

L’articolo 158, comma 3, del Codice Privacy attribuisce al Garante per la protezione dei dati personali la facoltà di avvalersi, ove necessario, della collaborazione di altri organi dello Stato per lo svolgimento dei propri…

L’articolo 158, comma 3, del Codice Privacy attribuisce al Garante per la protezione dei dati personali la facoltà di avvalersi,…