Scegli l'Assistente
Nel panorama delle infrastrutture critiche, la sicurezza dei sistemi informativi e la protezione dei diritti individuali sono state a lungo percepite come istanze contrapposte. Tuttavia, l’evoluzione delle minacce cyber e il nuovo quadro normativo europeo (GDPR, NIS 2, DORA) impongono un cambio di approccio.
Questo articolo è volto ad evidenziare come la data protection non sia un limite alla sicurezza ma la sua condizione di legittimità: solo un’architettura integrata, capace di giustificare ogni dato raccolto attraverso i pilastri di necessità e proporzionalità, può garantire una resilienza organizzativa autentica e duratura.
Il falso mito del conflitto tra sicurezza e data protection
Il dibattito sulla protezione delle infrastrutture critiche è spesso viziato da un errore di prospettiva che vede sicurezza e data protection come forze strutturalmente incompatibili.
Questo approccio teorico non regge alla prova della realtà operativa, dove le due dimensioni devono essere governate insieme per evitare il fallimento di entrambe.
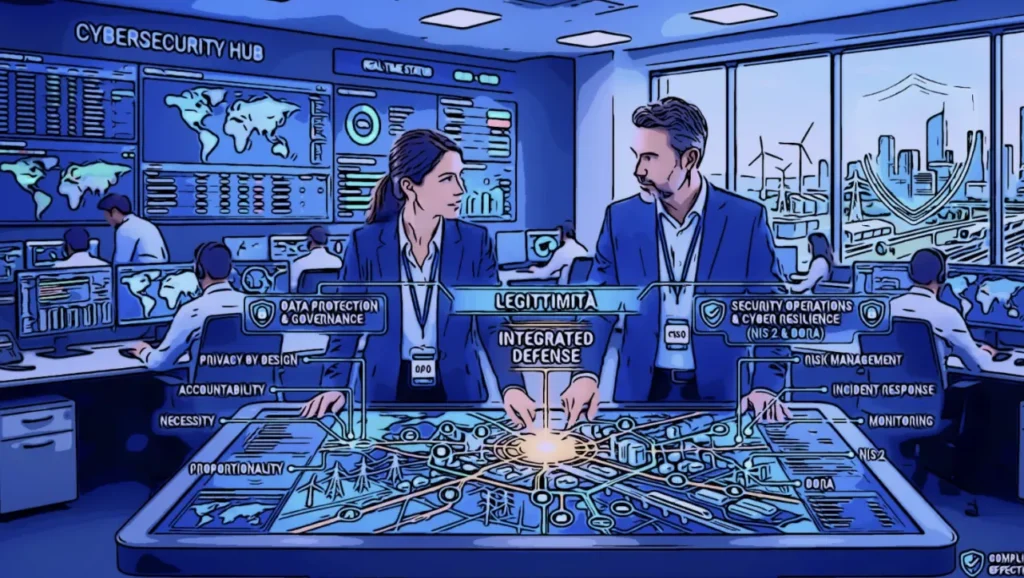
Chi ragiona per compartimenti stagni, contrapponendo le esigenze tecniche del CISO ai richiami normativi del DPO, costruisce un conflitto artificiale che paralizza l’organizzazione e la espone a rischi proprio nei punti che intende proteggere.
La data protection come condizione di legittimità
Quando si devono proteggere infrastrutture critiche, la prima reazione istintiva è quella di rafforzare i controlli con più monitoraggio, più dati e più capacità di analisi.
È una reazione comprensibile, perché la minaccia cresce e quindi si cerca di aumentare la protezione.
Tuttavia, c’è una questione che spesso resta sullo sfondo.
L’adozione di ogni nuova misura di sicurezza – che implichi la raccolta di dati personali – introduce una responsabilità che non è solo tecnica ma anche giuridica e strategica. La gestione di quella responsabilità non può essere curata dopo ma deve essere progettata insieme alla sicurezza, nel rispetto del noto principio di “Data Protection by Design and by Default”
In questo contesto sorge il falso conflitto.
Talvolta, in qualche azienda è possibile vedere, da una parte, un CISO che spinge sulla protezione per dare maggior sicurezza, dall’altra, un DPO che richiama i limiti posti dalla data protection e nel mezzo un’organizzazione che fatica a decidere.
Eppure, questo conflitto è costruito su un errore di fondo: la data protection non è il limite della sicurezza ma la sua condizione di legittimità.
Se una misura di sicurezza non è sostenibile dal punto di vista dei diritti fondamentali, nel tempo si indebolisce, perché viene contestata, aggirata, disattesa e perde efficacia.
Se invece è progettata in modo coerente, diventa più solida, più difendibile e più stabile.
Questo è evidente proprio nella gestione delle infrastrutture critiche.
Pensiamo a un sistema di monitoraggio avanzato che raccoglie dati su accessi, comportamenti, movimenti.
Serve a individuare anomalie, prevenire attacchi e reagire in tempo, ma ogni dato raccolto dal sistema deve avere una ragione chiara e quindi deve essere proporzionato, protetto e governato.
Altrimenti si crea un doppio rischio: un rischio cyber da una parte e un rischio giuridico e reputazionale dall’altra.
Questo doppio rischio può compromettere l’intero sistema.
Quindi non siamo chiamati a scegliere tra sicurezza e data protection ma a costruire misure che tengano insieme entrambe.
Ovviamente, tutto questo richiede un cambio di approccio. Per cui non si può progettare prima la sicurezza e poi aggiungere la data protection.
Non si può introdurre un controllo e poi chiedersi se è legittimo. Bisogna partire insieme.
Un sistema unico: GDPR, NIS 2 e DORA
Il quadro normativo attuale non lascia spazio a interpretazioni frammentate.
Dalla lettura congiunta del GDPR, della direttiva NIS 2 e del regolamento DORA, emerge un messaggio univoco: la protezione è un sistema unico che integra diritti e sicurezza.
Queste norme pongono l’accento sulla accountability: la responsabilità del trattamento dei dati e della gestione del rischio cyber è attribuita ai vertici dell’organizzazione, non è delegabile e deve essere dimostrata.
In questo contesto, ogni decisione su una nuova misura di sicurezza deve essere filtrata attraverso tre livelli essenziali:
- Necessità: questa nuova misura di sicurezza serve davvero?
- Proporzionalità: è adeguata alle finalità prefissate?
- Sostenibilità: rafforza la capacità del sistema di mantenere la conformità e l’efficacia operativa senza degradare?
Senza questi elementi, la sicurezza diventa opaca e ciò che è opaco diventa inevitabilmente fragile.
L’efficienza del controllo: meno dati, più protezione
Esiste un errore sottile nel considerare la data protection come un vincolo esterno che rallenta i processi. Al contrario, essa è uno strumento interno che obbliga a fare scelte migliori costringendo le organizzazioni a chiarire perché si raccolgono dati, come si usano, per quanto tempo, con quali limiti.
E questa chiarezza rafforza la sicurezza perché:
- elimina le eccedenze;
- riduce la superficie di esposizione;
- migliora il controllo.
L’obiettivo, quindi, non è trovare un punto di equilibrio tra due forze ma costruire un’unica architettura in cui la sicurezza protegge i sistemi, la data protection protegge le persone ed entrambe proteggono l’organizzazione.
Conclusioni: La forza della giustificazione
In ultima analisi, il problema della difesa di un’infrastruttura critica non sta in quanto controllo esercitiamo, ma se siamo in grado di giustificarlo.
Una misura tecnologicamente avanzata rimane debole se non poggia su basi di necessità e proporzionalità.
Proteggere un’infrastruttura critica oggi significa renderla affidabile per l’utente e legittima per chi la governa.
Sicurezza e Data protection sono le due facce della stessa medaglia: due responsabilità che, per essere efficaci, devono risiedere saldamente nella stessa mano.