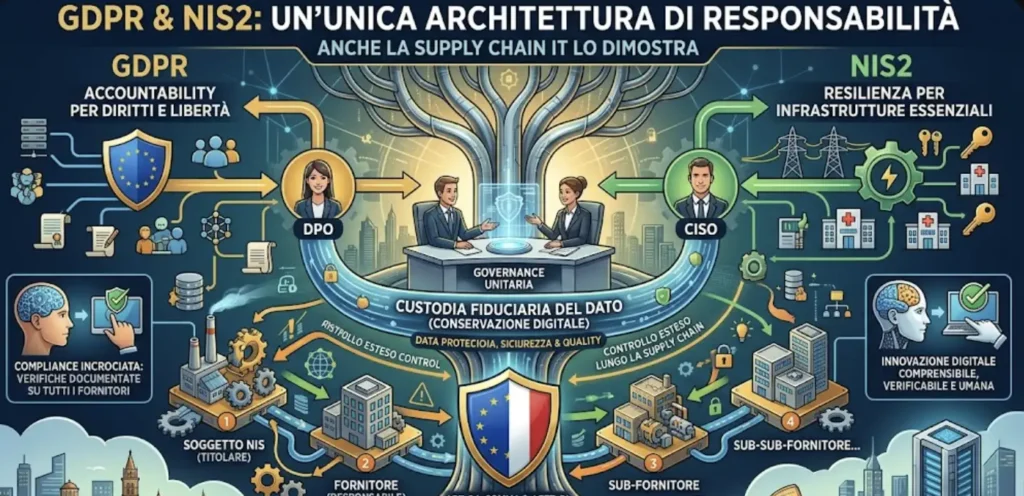
GDPR e NIS2 non sono due normative separate. Sono un’unica architettura di responsabilità: due prospettive che si completano e si rafforzano a vicenda, perché parlano entrambe di governance, fiducia, qualità del dato e responsabilità dimostrabile.
In un mio recente intervento – presso la conferenza “10 anni di GDPR” (al minuto 1:06:55 potete ascoltarmi) organizzata da CSI Piemonte in collaborazione con Digital Forensics Alumni – ho provato a chiarirlo:
DPO e CISO non sono figure contrapposte. Sono complementari.
Il GDPR chiede accountability a tutela di diritti e libertà fondamentali, mentre la direttiva NIS2 pretende resilienza nella protezione di infrastrutture e servizi essenziali. Ma accountability e resilienza sono due facce della stessa medaglia: entrambe, infatti, esigono una responsabilità documentata, integrata, verificabile.
Il punto di incontro: la custodia fiduciaria del dato
La convergenza tra GDPR e NIS2 si manifesta in un luogo preciso: la custodia fiduciaria di dati, informazioni e documenti. In altre parole: la conservazione digitale.
È qui che data protection, security e qualità del dato diventano un unico processo coerente. Ed è qui che si può verificare se un’organizzazione è davvero matura o se sta solo facendo compliance di facciata.
Il vero rischio: la frammentazione dei ruoli
Il problema del tiepido sviluppo negli ambiti dell’innovazione digitale in Italia (e in Europa) non è la mancanza di norme sugli ecosistemi digitali (anzi, come sottolineato tante volte, di normative ce ne sono anche troppe e tra loro poco sistematiche). Il problema è la frammentazione dei ruoli: silos, deleghe in bianco, mancanza di dialogo tra funzioni che dovrebbero essere integrate.
Ruoli e funzioni che tra loro non si parlano e che non si alimentano armonicamente finiscono per generare caos e burocrazia. E mentre l’IA generativa spariglia informazioni, processi e responsabilità, questa frammentazione diventa così un rischio sistemico.
Serve una governance unitaria, capace di integrare competenze e visioni.
È necessario, in particolare, un dialogo strutturale tra DPO e CISO, al fine di avviare un processo di innovazione digitale che non sia solo “protetto”, ma anche comprensibile, verificabile e …umano.
La catena di approvvigionamento IT: il punto in cui GDPR e NIS2 si toccano davvero
Come sottolineato recentemente dal Collega Giovanni Crea, c’è un ambito in cui la convergenza tra le due normative diventa particolarmente evidente: la catena di approvvigionamento IT. Infatti, l’art. 24, comma 2, lett. d), del d.lgs. 138/2024 (di attuazione della direttiva UE NIS2) impone ai soggetti NIS di adottare misure di sicurezza lungo tutta la supply chain, non solo sul proprio perimetro di diretto controllo.
Questo significa che il controllo deve estendersi ai fornitori, ai sub-fornitori, ai sub‑sub‑fornitori fino all’ultimo anello della catena. E questo controllo non riguarda solo la sicurezza tecnica, ma anche ovviamente i trattamenti di dati personali affidati e sub‑affidati lungo la filiera. Questo è un punto cruciale perché molti provvedimenti del Garante sottolineano proprio che l’applicazione dell’art. 28 GDPR non può limitarsi a regolamentare i rapporti diretti e immediati tra titolare e responsabile del trattamento, ma deve appunto interessarsi di garantire tutta la filiera di responsabilità nel trattamento dei dati personali. Proprio come previsto dalla NIS2.
Quindi, la compliance incrociata tra GDPR e NIS2 oggi pretende verifiche documentate su tutti i fornitori e subfornitori, imponendo una responsabilità tracciata e condivisa, riducendo così il rischio di affidamenti “al buio.”
In conclusione, GDPR e NIS2 non sono normative parallele, ma sono e devono essere considerate da DPO e CISO due strumenti di una stessa governance digitale che non sia solo protetta, ma anche comprensibile, verificabile e “umana”.