Scegli l'Assistente
Come analista della comunicazione strategica, considero la cybersecurity una componente essenziale dell’analisi.
Un messaggio può produrre conseguenze concrete sulle decisioni, sulla continuità dei servizi e sulla fiducia nelle istituzioni.
La sua pericolosità non si misura soltanto dalla sofisticazione del codice utilizzato.
Il mittente visibile non identifica necessariamente l’autore
Falsificare il campo “Da” di una mail è tecnicamente possibile.
Ma questa possibilità non dimostra che, nell’episodio in esame, sia avvenuto proprio questo.
Occorre distinguere tra falsificazione del mittente, utilizzo di una casella compromessa e abuso di un servizio legittimo.
Senza il messaggio originale, le intestazioni complete e i log dei sistemi coinvolti, scegliere una di queste spiegazioni significa formulare un’ipotesi.
Anche il dominio geografico dell’indirizzo non localizza automaticamente l’autore.
Un account universitario straniero può essere utilizzato da una persona che si trova altrove.
La geografia di un dominio non è una carta d’identità.
SPF, DKIM e DMARC non certificano l’innocuità di una e-mail
Questi strumenti sono fondamentali, ma bisogna attribuire loro le funzioni corrette.
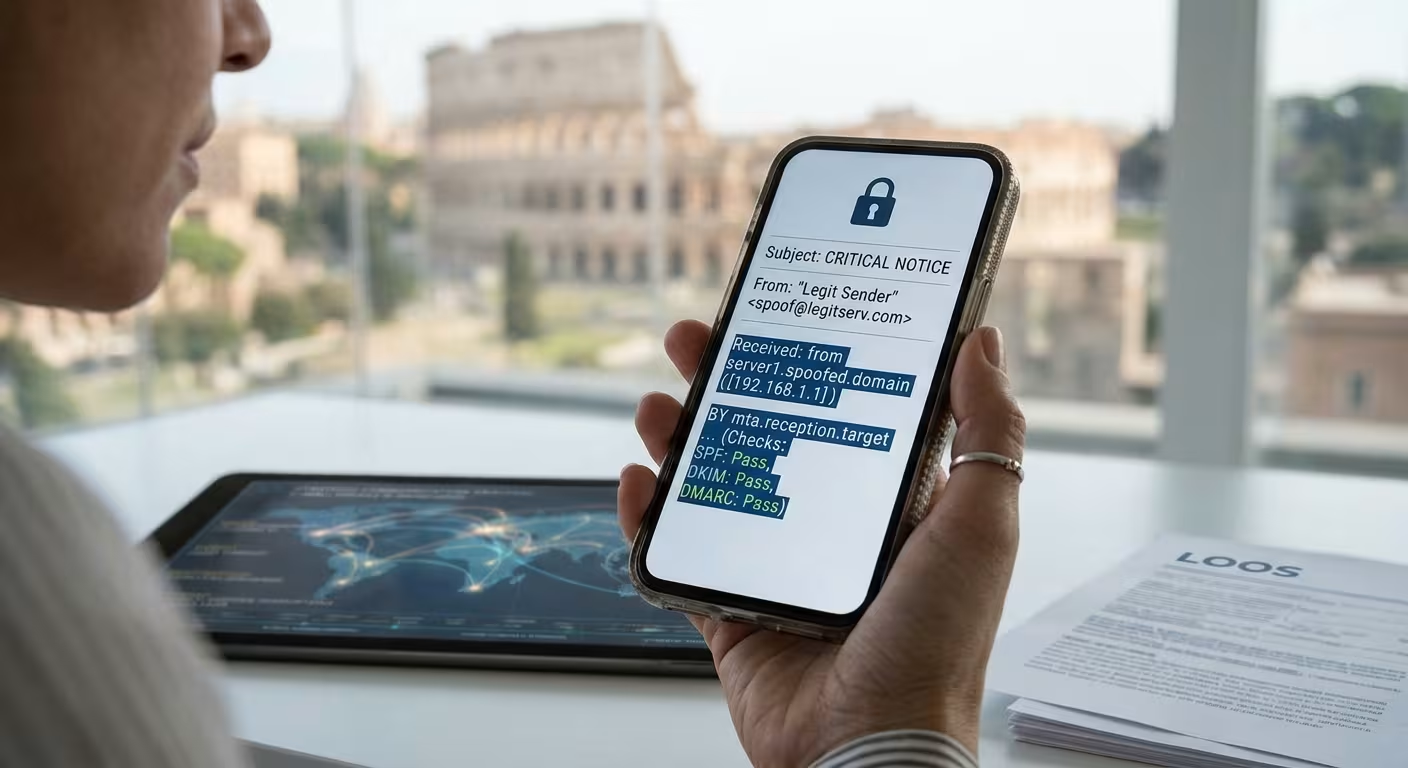
SPF verifica se il server trasmittente è autorizzato a utilizzare il dominio dell’identità SMTP controllata, normalmente il mittente di busta.
DKIM verifica una firma crittografica associata a un dominio e l’integrità delle parti firmate.
DMARC controlla l’allineamento del dominio del mittente visibile con quello autenticato mediante SPF o DKIM.
Non identificano necessariamente la persona che scrive, non cifrano il contenuto e non stabiliscono se una minaccia sia fondata.
Una casella compromessa che spedisce attraverso il proprio servizio legittimo può quindi produrre messaggi capaci di superare tutti e tre i controlli.
Una e-mail autenticata può essere una mail pericolosa.
Affermare che il messaggio sia arrivato perché “mancano i filtri” richiede dunque evidenze.
Anche sostenere che un altro gestore lo avrebbe certamente bloccato è una conclusione che non possiamo ricavare dalla sola consegna.
Migliaia di destinatari non dimostrano un attacco di saturazione
Un messaggio indirizzato a molte caselle può essere distribuito attraverso più transazioni e copie.
La lista visibile dei destinatari non dimostra quante consegne siano riuscite, in quanto tempo o quali controlli siano intervenuti.
Per valutare eventuali anomalie servono registrazioni del traffico, limiti applicati, verdetti antispam ed eventuali eccezioni. Confondere destinatari, messaggi e connessioni porta a diagnosi sbagliate.
Il danno può prodursi anche fuori dalla rete
Una minaccia testuale può non contenere allegati infetti o collegamenti malevoli.
Il suo effetto può manifestarsi attraverso interruzioni, verifiche, mobilitazione di risorse e amplificazione mediatica.
Per questo definirla subito una “bravata”, sulla base di una firma grottesca o di un testo maldestro, è analiticamente debole.
Lo sarebbe anche attribuirla immediatamente a una regia organizzata o considerarla la preparazione di un’azione successiva. Sono interpretazioni che richiedono riscontri.
La semplicità del mezzo e la gravità delle conseguenze possono convivere. Non serve un’infrastruttura particolarmente sofisticata per produrre un problema operativo rilevante.
La risposta richiede evidenze e coordinamento
L’analisi informatica deve conservare il messaggio originale, distinguere le intestazioni attendibili da quelle manipolabili e confrontarle con i log.
Parallelamente, la minaccia fisica deve essere gestita attraverso le procedure di emergenza e il coordinamento con le autorità competenti.
Un filtro antispam non ispeziona gli edifici.
Un mittente falsificato non dimostra l’assenza di un pericolo.
Anche la comunicazione istituzionale deve essere precisa: chiarire che cosa è stato ricevuto, quali verifiche sono in corso e quali risultati sono accertati.
Anticipare conclusioni, minimizzare o amplificare senza riscontri può aumentare la confusione.
La sicurezza si valuta attraverso la capacità di prevenire, rilevare, ricostruire e gestire gli effetti di un evento.
Per farlo servono competenze tecniche e disciplina nell’interpretazione dei dati.
La relazione tecnica allegata approfondisce il funzionamento dei protocolli e-mail, le evidenze necessarie per analizzare l’incidente e i limiti delle conclusioni ricavabili dalle informazioni disponibili.
Include grafici di contesto internazionale e una matrice delle funzioni dei principali controlli.