Allarme da Palo Alto: attacchi IA diventeranno la normalità

Secondo quanto riportato da CNBC, il responsabile tecnologico di Palo Alto Networks, Lee Klarich, ha lanciato un allarme inquietante.

Per l’esperto, le aziende stanno esaurendo il tempo a disposizione per rafforzare le proprie difese software, mentre gli hacker sfruttano vulnerabilità sempre più sofisticate grazie all’uso di modelli di Intelligenza Artificiale.

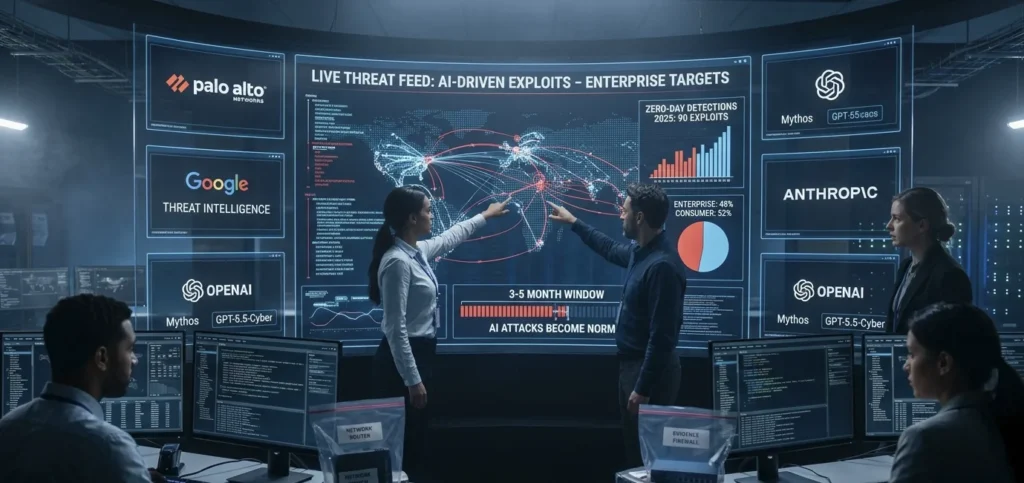
In un intervento pubblicato mercoledì sul blog ufficiale dell’azienda, Klarich ha stimato che esista una finestra estremamente ridotta, compresa tra 3 e 5 mesi, entro cui le organizzazioni possono ancora riuscire a mantenere un vantaggio rispetto agli attaccanti. Dopo questa fase, gli exploit guidati dall’IA diventeranno la norma.

L’accelerazione è legata alla diffusione di modelli avanzati come Mythos, modello IA sviluppato da Anthropic, che stanno aumentando in modo significativo la capacità di individuare falle nei software commerciali.

Questo scenario sta mettendo sotto pressione i team della cybersecurity, costretti a prepararsi a una nuova generazione di attacchi in grado di sfruttare vulnerabilità finora sconosciute, le famigerate zero-day.

Secondo i dati pubblicati da Google Threat Intelligence, nel 2025 sono state rilevate 90 exploit di questo tipo, 12 in più rispetto al 2024. Di queste, quasi la metà (43 su 90) hanno colpito software e dispositivi enterprise come router, switch, firewall, VPN e piattaforme di virtualizzazione.

Il restante 52% ha riguardato prodotti consumer, con 24 casi individuati nei sistemi operativi desktop, 15 in OS mobile e 9 nei browser. Sempre secondo lo stesso report, Microsoft è risultata l’azienda con il maggior numero di prodotti colpiti da zero-day, con 25 casi, seguita da Google con 11 e Apple con 8.

Il tema è diventato talmente critico da portare a incontri alla Casa Bianca con i vertici di grandi banche e aziende tecnologiche, segnale di una crescente attenzione istituzionale negli Stati Uniti.

Anche Google si prepara all’ondata di attacchi favoriti dall’IA

Anche Google ha confermato la gravità della situazione: sempre secondo CNBC, il colosso di Mountain View ha dichiarato di aver bloccato un tentativo di utilizzare strumenti IA per orchestrare un potenziale attacco su larga scala.

Tuttavia, gli hacker stanno già sfruttando strumenti IA disponibili pubblicamente per individuare e colpire vulnerabilità, dimostrando che la minaccia non è più teorica ma concreta e in evoluzione. Klarich ha sottolineato che queste capacità non rimarranno confinate ai modelli più recenti, ma tenderanno a diffondersi rapidamente anche su tutte le piattaforme accessibili.


Per questo motivo ha invitato l’intero settore a sviluppare innovazioni condivise per identificare e contrastare nuove tecniche di aggressione, citando tra le soluzioni anche il virtual patching, una tecnologia che consente di mitigare vulnerabilità senza modificare direttamente il codice sorgente.

Palo Alto Networks, ha aggiunto, prevede di introdurre un primo set di queste funzionalità nell’immediato futuro, senza specificare una data precisa ma lasciando intendere un lancio imminente entro quest’anno.

Mythos: tra potenzialità e fragilità

Già nel mese precedente, Anthropic aveva limitato la distribuzione del modello Mythos a un gruppo ristretto di aziende selezionate per effettuare test di sicurezza e correggere exploit prima che possano essere sfruttati in modo malevolo.

Tra le organizzazioni coinvolte figurano nomi di primo piano come Palo Alto Networks, CrowdStrike, Amazon, Apple e JPMorgan, evidenziando l’enorme importanza strategica del progetto e la necessità di collaborazione tra big tech e settore finanziario.

Parallelamente, OpenAI ha annunciato negli scorsi giorni il modello GPT-5.5-Cyber, progettato specificamente per applicazioni di sicurezza informatica, e ha accompagnato il lancio con l’iniziativa Daybreak, focalizzata sul rafforzamento delle difese contro minacce emergenti.

Questa piattaforma è nata per trovare vulnerabilità nel codice, capire dove un software può essere attaccato e aiutare a correggere eventuali problemi prima che intervengano i cybercriminali. Di fatto, stiamo parlando di una sorta di analista di sicurezza automatizzato.

Klarich ha ammesso che fino a poche settimane prima esistevano dubbi sulla reale portata delle capacità di questi modelli, ma i test più recenti hanno cambiato radicalmente la percezione degli stessi.

Per l’esperto, le prestazioni osservate superano le aspettative iniziali, suggerendo che i sistemi di IA potrebbero essere ancora più efficaci nell’individuare falle rispetto a quanto previsto in precedenza, accelerando ulteriormente la corsa tra difensori e attaccanti nel panorama della cybersecurity globale.


Sommario

Articoli Correlati

Ultime News

SPAZIO
Spazio

Feudi orbitali: chi detta le regole della guerra nello spazio?

L'orbita non attende: la vulnerabilità dei servizi spaziali Nelle prime ore del 24 febbraio 2022, in concomitanza con l’invasione russa dell’Ucraina, un attacco cibernetico alla rete KA-SAT di Viasat interruppe servizi di connettività in…

Global

Il software nella difesa: la nuova frontiera della sovranità tecnologica

Software Defined Defence: perché il futuro della guerra è scritto nel codice La superiorità militare non dipende più esclusivamente dalle prestazioni di aerei, navi, missili e sistemi d’arma. Una componente sempre più importante è…

Diritto&Bit

Nuovo decreto legislativo sull’IA: bulimia normativa o ennesima regolamentazione necessaria per questi nuovi strumenti?

Il D.Lgs. 179/2026: Cosa c'è di nuovo (e cosa esisteva già) Ormai la regolamentazione normativa in materia di intelligenza artificiale sembra essere inarrestabile. È, infatti, stato appena pubblicato il decreto legislativo n. 179/2026, secondo…

MICROSOFT QWEN
Global

Microsoft lancia Decision-1: perché Redmond ha scelto il cinese Qwen per sfidare il mercato AI

Venerdì 9 ottobre Microsoft ha annunciato Microsoft-Decision-1, il suo ingresso nella neonata categoria dei cosiddetti "decision model" . Per il nuovo servizio, la società di Redmont ha utilizzato Qwen3.5-9B, il modello open-weight di Alibaba…

AI ACT RISCHIO
Europa

Il fornitore davanti all’AI Act: come si classifica un sistema di AI

La domanda sbagliata Immaginiamo una riunione per la realizzazione di un prodotto. Il team ha sviluppato un assistente AI che legge documenti, estrae informazioni e propone una decisione a chi lo usa. A un…

Cyberwar

ransomware-low-cost
Cyberwar

Ransomware low cost: un attacco con l’AI costa meno di 4 dollari

La testata giornalistica, specializzata in cybersecurity, ha portato alla luce una complessa infrastruttura criminale, quasi totalmente automatizzata grazie all’utilizzo dell’Intelligenza Artificiale. Questa, a quanto pare, è gestita da un affiliato di The Gentlemen, ovvero…

MARINA COREA DEL SUD IA
Cyberwar

La Marina sudcoreana conduce il primo test di sminamento con l’IA

Il test congiunto con Hanwha Systems a Busan L'esercitazione, guidata congiuntamente dall'azienda della difesa sudcoreana Hanwha Systems, si è svolta presso una base navale nella città portuale sudorientale di Busan. L'operazione ha coinvolto il…

Droni-guerra
Cyberwar

Il Futuro della guerra: perché i droni non vinceranno i conflitti da soli

Nel contesto bellico odierno, oltre all’intelligenza artificiale, uno dei fattori più determinanti sembrano essere i droni. Se molti, più o meno esperti, vedono in questa tecnologia il futuro della guerra, esiste chi va controcorrente,…

Spazio

SPAZIO
Spazio

Feudi orbitali: chi detta le regole della guerra nello spazio?

L'orbita non attende: la vulnerabilità dei servizi spaziali Nelle prime ore del 24 febbraio 2022, in concomitanza con l’invasione russa dell’Ucraina, un attacco cibernetico alla rete KA-SAT di Viasat interruppe servizi di connettività in…

Spazio

Da Star Trek alla guerra nello spazio: cyberattacchi, aziende private e nuove frontiere del diritto internazionale

Il cyber armamento dello spazio: quando la sicurezza orbitale incontra la cybersecurity Le moderne infrastrutture spaziali dipendono da reti di comunicazione, software, centri di controllo, servizi cloud e catene di fornitura digitali. In questo…

CYBERSPAZIO
Spazio

Spazio e cyberspazio: il nuovo fronte della sicurezza nazionale italiana

Spazio e cyberspazio: un ecosistema strategico interdipendente Quando un satellite viene disturbato, compromesso o reso indisponibile, gli effetti non restano in orbita. Possono incidere sulle comunicazioni, sulla navigazione satellitare, sul coordinamento militare e su…

Cavi Sottomarini

Underwater

Un siluro Mk 48 lanciato da un drone: il test storico di AUKUS

AUKUS: il sottomarino autonomo britannico XV Excalibur lancia un siluro americano Mk 48 Negli scorsi giorni, diversi siti che si occupano di tecnologia hanno riportato l’attenzione sul test condotto al British Underwater Test &…

Robot-subacquei
Underwater

Russia prepara 1.000 robot subacquei per ispezioni e riparazioni navali

Il progetto nasce soprattutto dall’esigenza di ridurre i tempi necessari per intervenire sulle infrastrutture offshore dopo un incidente. L’unità ingegneristica di USC afferma che la mobilitazione di una nave convenzionale può richiedere da 4…

China-Pesce-Robot
Underwater

La Cina potrebbe usare pesci robot per operazioni militare segrete

Il BG-5V, infatti, è un vero e proprio robot subacqueo biomimetico sviluppato da Boyagongdao Marine Technology Group. Questo è pensato per muoversi in autonomia e svolgere attività di sorveglianza. Come riportato da TechRadar in…