

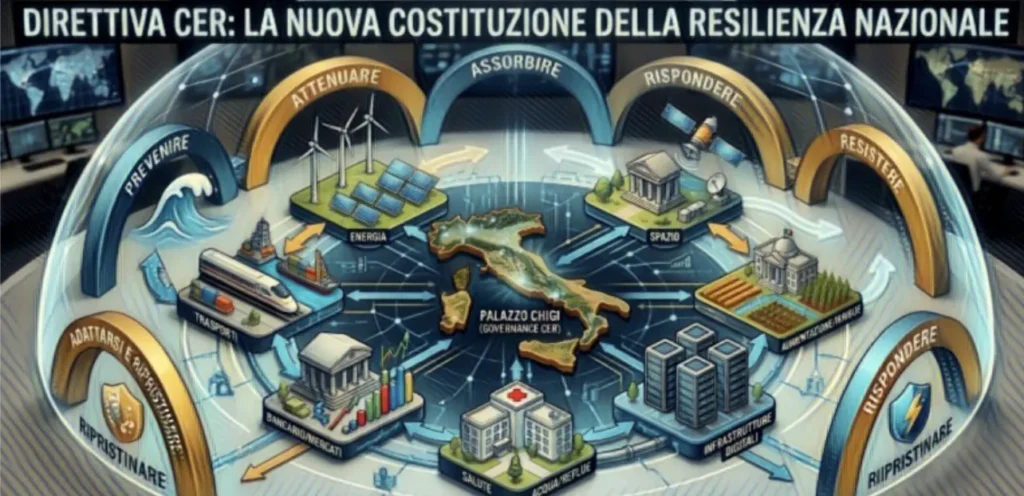
Pubblichiamo il primo di una serie di 7 articoli curati dal Gen. Giuseppe Alverone sulla Direttiva europea CER, un quadro di norme complesso e poco noto
Introduzione
Questo è il primo articolo di un’eptalogia (una serie in 7 contributi) dedicata a spiegare, con chiarezza e rigore professionale, la nuova normativa europea e italiana sulla resilienza dei soggetti critici.
La serie è pensata per accompagnare il lettore – dirigente pubblico, manager privato, tecnico, consulente o semplice cittadino interessato – dalla comprensione del quadro generale fino all’operatività concreta.
In questo primo capitolo costruiamo la cornice concettuale:
- perché è stata emanata la Direttiva CER,
- cosa cambia rispetto al passato,
- quali sono i concetti chiave (servizi essenziali, soggetti critici, resilienza),
- cosa copre e cosa esclude il d.lgs. 134/2024,
- come si inserisce nel mosaico delle altre normative (NIS2, DORA, GDPR).
Gli articoli successivi analizzeranno la governance, la selezione dei soggetti critici, gli obblighi operativi, il coordinamento regolatorio, la dimensione europea, e la roadmap per board e PA.
La Direttiva CER come nuova Costituzione della resilienza nazionale
Il d.lgs. 134/2024 – che ha recepito la Direttiva (UE) 2022/2557 (c.d. Direttive CER: Critical Entities Resilience) – nell’art.1 racconta meglio di qualsiasi commento il cambio di paradigma che l’Europa ha imposto agli Stati membri: «Il presente decreto stabilisce misure volte a garantire che i servizi essenziali […] siano forniti senza impedimenti» «[…] e obblighi per i soggetti critici […] volti a rafforzarne la resilienza»
Non si parla più di “infrastrutture critiche” come oggetti da proteggere ma di servizi essenziali e di soggetti critici che devono continuare a funzionare anche quando accadono eventi destabilizzanti come alluvioni, blackout, sabotaggi fisici, crisi energetiche, interruzioni della supply chain, attacchi ibridi.
La Direttiva CER (Critical Entities Resilience) e il decreto legislativo che la recepisce in Italia sono una nuova costituzione della resilienza nazionale.
E questo articolo serve a spiegare, con chiarezza, cosa cambia, per chi, e perché.
Perché è stata emanata la Direttiva CER
Negli ultimi dieci anni l’Europa ha scoperto che la continuità dei servizi essenziali non è affatto garantita. Tre shock hanno accelerato la consapevolezza:
- la pandemia: ospedali sotto stress, supply chain globali interrotte, logistica in tilt;
- la guerra in Ucraina: energia, gasdotti, cavi sottomarini, porti, ferrovie diventano bersagli.
- eventi climatici estremi: alluvioni, incendi, siccità che colpiscono acqua, energia, trasporti.
La vecchia Direttiva 2008/114/CE del Consiglio, dell’8 dicembre 2008, relativa all’individuazione e alla designazione delle infrastrutture critiche europee e alla valutazione della necessità di migliorarne la protezione, era una direttiva costruita in un contesto storico molto diverso da quello attuale. Dopo gli attentati terroristici degli anni 2000, l’attenzione era concentrata soprattutto sulla protezione fisica di alcune infrastrutture considerate essenziali per la sicurezza europea. La normativa riguardava pochi settori, con focus quasi esclusivo sul terrorismo e approccio statico.
La Direttiva CER (UE 2022/2557) cambia radicalmente lo scenario: non protegge più solo infrastrutture ma garantisce la continuità dei servizi essenziali attraverso la resilienza dei soggetti che li erogano.
È un passaggio culturale di grande rilevanza: non conta più solo il “muro” che protegge un impianto, ma la capacità complessiva dell’organizzazione di prevenire, assorbire, resistere e ripristinare.
Il cuore del decreto: servizi essenziali e soggetti critici
Il d.lgs. 134/2024 recepisce la direttiva CER e introduce due concetti chiave: servizi essenziali e soggetti critici.
- Servizi essenziali
Sono i servizi senza i quali la società non funziona: energia, trasporti, acqua, salute, alimenti, spazio, infrastrutture digitali, finanza, pubblica amministrazione.
Il decreto definisce il servizio essenziale come «un servizio fondamentale per il mantenimento di funzioni vitali della società». - Soggetti critici
Sono gli operatori – pubblici o privati – che erogano i servizi essenziali e che sono individuati nell’ambito delle categorie di soggetti che operano nei settori e sottosettori riportati nell’allegato A del decreto CER.
Non tutti gli operatori di un settore diventano soggetti critici: solo quelli la cui interruzione può generare effetti negativi rilevanti.
Il cambio di paradigma: dalla protezione alla resilienza
Il decreto CER introduce una frattura culturale prima ancora che normativa. Infatti, non richiede semplicemente di “proteggere” un’infrastruttura ma di ripensare il modo stesso in cui immaginiamo la continuità del Paese. La resilienza è un movimento, un ciclo vitale che accompagna l’organizzazione prima, durante e dopo l’incidente.
La definizione del decreto è rivelatrice: la resilienza è «la capacità di un soggetto critico di prevenire, attenuare, assorbire un incidente […] di rispondervi, resistervi, adattarvisi e ripristinare le proprie capacità operative».
È una definizione che contiene sei verbi che sono sei fasi di un’unica dinamica:
- prevenire: agire prima che la minaccia prenda forma, leggere i segnali deboli, anticipare;
- attenuare: ridurre l’impatto, limitare la superficie di danno, contenere l’onda d’urto;
- assorbire: reggere il colpo senza perdere la funzione essenziale, mantenere il servizio anche in condizioni degradate;
- rispondere: coordinare, comunicare, decidere. La risposta è un atto di governo, non solo tecnico;
- resistere: non cedere alla pressione, evitare l’effetto domino, impedire che un incidente diventi crisi sistemica;
- adattarsi: cambiare configurazione, riallocare risorse, modificare processi mentre l’incidente è ancora in corso;
- ripristinare: tornare operativi, ma non come prima: tornare meglio di prima, integrando ciò che si è imparato.
Questi verbi non sono un mero elenco di attività ma una sequenza dinamica, un ciclo che non si chiude mai.
Qui avviene il vero cambio di paradigma: la resilienza non è un piano di emergenza né un faldone da tirare fuori quando scatta l’allarme. È un processo continuo, un modo di progettare, gestire e governare un’infrastruttura critica sapendo che l’incidente non è un’eccezione ma una variabile strutturale del contesto.
La protezione appartiene al mondo in cui si pensava di poter evitare l’imprevisto.
La resilienza, invece, appartiene al mondo in cui sappiamo che l’imprevisto arriverà – e ci prepariamo a non farci travolgere.
L’ambito di applicazione: cosa copre e cosa esclude
Il decreto CER non è stato emanato per “mappare tutto” ma per identificare ciò che, se si ferma, blocca il “sistema Paese”. La logica è coerente con questa finalità: nel perimetro di applicazione rientrano i settori la cui interruzione comprometterebbe la continuità della vita civile, economica e istituzionale; fuori restano invece gli ambiti che già dispongono di regimi speciali di sicurezza, o che per natura non possono essere assoggettati a un quadro europeo uniforme.
Cosa copre: i settori che tengono in piedi il Paese
I settori inclusi nel perimetro CER rappresentano la spina dorsale funzionale dello Stato. Non sono scelti per categoria merceologica ma per funzione sistemica: ciò che alimenta, muove, connette, cura, governa e sostiene la società.
Ecco la logica che li accomuna:
- Energia – senza energia non esiste alcun altro servizio essenziale: è il prerequisito materiale di tutto;
- Trasporti – garantiscono la mobilità di persone, merci, medicinali, cibo: sono la circolazione del sistema-Paese;
- Bancario – assicura liquidità, pagamenti, accesso ai fondi: condizione minima di stabilità economica;
- Infrastrutture dei mercati finanziari – svolgono funzioni di regolazione, compensazione, regolamento: senza di esse il sistema finanziario si blocca;
- Salute – ospedali, reti sanitarie, emergenza: la continuità è vitale in senso letterale;
- Acqua potabile – servizio primario di sopravvivenza e igiene pubblica;
- Acque reflue – presidiano sicurezza igienico-sanitaria e tutela ambientale;
- Infrastrutture digitali – data center, cloud, reti, IXPs: l’ossatura invisibile che sostiene tutti gli altri settori;
- Enti della pubblica amministrazione – lo Stato deve continuare a funzionare anche sotto stress: servizi amministrativi, fiscali, decisionali;
- Spazio – satelliti per navigazione, comunicazioni, osservazione: componente ormai strutturale dei servizi critici terrestri;
- Produzione e distribuzione alimentare – catene logistiche che non possono interrompersi senza generare tensioni sociali;
- Acque irrigue – essenziali per la produzione agricola: un’interruzione colpisce direttamente la sicurezza alimentare.
Tabella 1 – Perché questi settori sono inclusi
| N. | Settore | Motivo dell’inclusione | Impatto in caso di interruzione |
| 1 | Energia | Funzione abilitante di tutti gli altri servizi | Collasso immediato dei servizi essenziali |
| 2 | Trasporti | Mobilità critica di persone, merci, medicinali, cibo | Paralisi logistica e sanitaria |
| 3 | Bancario | Stabilità finanziaria e continuità dei pagamenti | Rischio sistemico ed effetti domino |
| 4 | Infrastrutture dei mercati finanziari | Regolazione, clearing, settlement | Blocco delle transazioni nazionali |
| 5 | Salute | Tutela della vita e gestione delle emergenze | Emergenza sanitaria diffusa |
| 6 | Acqua potabile | Sopravvivenza e igiene pubblica | Crisi sanitaria e sociale |
| 7 | Acque reflue | Sicurezza igienico-sanitaria e ambientale | Rischi ambientali e sanitari |
| 8 | Infrastrutture digitali | Supporto a tutti i servizi moderni | Interruzione massiva di funzioni pubbliche e private |
| 9 | Enti della pubblica amministrazione | Funzioni statali essenziali | Interruzione della governance |
| 10 | Spazio | Navigazione, comunicazioni, osservazione satellitare | Perdita di servizi critici satellitari |
| 11 | Produzione e distribuzione alimentare | Continuità della catena del cibo | Carenze, tensioni e instabilità sociale |
| 12 | Acque irrigue | Continuità della produzione agricola e del raccolto | Impatto diretto sulla sicurezza e disponibilità alimentare |
Cosa è escluso dal perimetro di applicazione: gli ambiti già protetti da regimi speciali
Le esclusioni non sono “vuoti normativi” ma scelte intenzionali.
Il decreto CER non si applica a quei settori che già operano sotto regimi di sicurezza dedicati, spesso più stringenti, o che per natura non possono essere ricondotti a un quadro europeo uniforme.
Sono esclusi: Difesa – Sicurezza nazionale – Intelligence – Forze di polizia – Attività di contrasto e indagine – ACN (perimetro cyber) – Parlamento- Banca d’Italia – UIF – Organi giudiziari.
Qui la logica è opposta rispetto ai settori inclusi: non si tratta di servizi “non essenziali”, ma di servizi talmente sensibili da richiedere un quadro autonomo, spesso classificato, con regole di sicurezza non armonizzabili a livello europeo.
Tabella 2 – Perché questi settori sono esclusi
| Ambito escluso | Motivo dell’esclusione | Regime alternativo |
| Difesa | Materia di sovranità nazionale | Norme militari e segretezza di Stato |
| Sicurezza nazionale | Non armonizzabile a livello UE | Regimi di sicurezza nazionale |
| Intelligence | Attività classificate | Normativa speciale e segretezza |
| Forze di polizia | Funzioni operative sensibili | Regimi di sicurezza interni |
| Attività di contrasto | Necessità di riservatezza | Codice di procedura penale e norme speciali |
| ACN / Perimetro cyber | Già coperto da disciplina dedicata | Perimetro di sicurezza nazionale cibernetica |
| Parlamento | Organo costituzionale autonomo | Autodichia e regolamenti interni |
| Banca d’Italia | Autorità indipendente | Normativa bancaria e di vigilanza |
| UIF | Funzioni antiriciclaggio | Regime speciale di intelligence finanziaria |
| Organi giudiziari | Autonomia costituzionale | Norme di ordinamento giudiziario |
Quindi, in sintesi, il perimetro di applicazione della normativa CER è una mappa funzionale del Paese. Dentro ci sono i settori che devono continuare a funzionare perché tutto il resto possa funzionare. Fuori ci sono gli ambiti che già vivono in un ecosistema di sicurezza separato, spesso più rigido, più riservato, più nazionale.
Il risultato è un quadro che non pretende di essere totale ma coerente perchè protegge ciò che serve a mantenere in piedi la vita civile, senza sovrapporsi ai regimi speciali che tutelano la sicurezza dello Stato.
La governance accentrata a Palazzo Chigi
Il decreto attribuisce al Presidente del Consiglio un ruolo centrale: stabilendo che «Al Presidente del Consiglio dei ministri sono attribuite in via esclusiva […] l’alta direzione e la responsabilità generale delle politiche per la resilienza dei soggetti critici»
È un segnale politico fortissimo: la resilienza dei servizi essenziali diventa materia di sicurezza nazionale.
Gli attori principali del sistema CER sono quattro.
Presidente del Consiglio dei ministri: è il vertice politico del sistema di resilienza. Definisce l’indirizzo generale, coordina le politiche nazionali e assume le decisioni strategiche nei casi di incidenti con impatto sistemico.
CIR – Comitato Interministeriale per la Resilienza: è l’organo collegiale che riunisce i ministeri competenti. Coordina le politiche settoriali, armonizza le misure di resilienza e garantisce una visione unitaria dello Stato.
ASC – Autorità Settoriali Competenti: sono i ministeri o le autorità responsabili di ciascun settore dell’Allegato A. Vigilano sui soggetti critici, valutano i piani di resilienza, monitorano gli incidenti e gestiscono il rapporto operativo con gli operatori.
PCU – Punto di Contatto Unico nazionale È la struttura che collega l’Italia con la Commissione europea e gli altri Stati membri. Gestisce notifiche, scambi informativi e coordinamento transfrontaliero. È incardinato presso la Presidenza del Consiglio.
Questa architettura di governance sarà approfondita nel secondo articolo dell’eptalogia.
Il baricentro operativo del sistema CER: la valutazione del rischio
La Direttiva e il Decreto CER costruiscono l’intero sistema su un principio semplice: la resilienza non si improvvisa, si progetta e la progettazione parte sempre da una valutazione del rischio solida, strutturata, multilivello.
Per questo motivo la normativa introduce un doppio livello di risk assessment, che si alimenta in entrambe le direzioni.
La valutazione del rischio dello Stato (approccio top-down)
Lo Stato elabora una propria valutazione nazionale dei rischi che possono colpire i settori essenziali: minacce, vulnerabilità, interdipendenze, scenari di impatto. È una visione “dall’alto”, sistemica, che serve a:
- individuare i rischi strategici per il Paese;
- comprendere gli effetti domino tra settori;
- orientare le priorità di prevenzione e risposta;
- fornire un quadro comune a tutte le autorità settoriali.È il riferimento che guida l’intero sistema.
La valutazione del rischio dei soggetti critici (approccio bottom-up)
Parallelamente, ogni soggetto critico deve valutare i rischi che riguardano la propria infrastruttura, i propri processi, le proprie dipendenze. È un’analisi “dal basso”, operativa, che:
- fotografa le vulnerabilità reali dell’operatore;
- integra la prospettiva nazionale con la conoscenza del campo;
- permette di costruire misure di resilienza proporzionate e concrete;
- alimenta il flusso informativo verso le autorità competenti.In altre parole: lo Stato vede il sistema, il soggetto critico vede la macchina e solo mettendo insieme le due prospettive si ottiene una resilienza autentica.
Questo doppio livello – strategico e operativo, nazionale e aziendale – sarà approfondito nel terzo articolo (valutazione del rischio dello Stato) e nel quarto articolo (valutazione del rischio dei soggetti critici) della eptalogia.
CER non è NIS2 (e non è DORA)
L’articolo 1, comma 3 del decreto CER stabilisce che: quando gli obblighi di resilienza di un soggetto critico sono già disciplinati da uno specifico atto giuridico dell’Unione europea, e gli effetti di tali obblighi sono almeno equivalenti a quelli previsti dal decreto CER, si applica l’atto europeo e non il CER.
In altre parole: niente duplicazioni.
Se un settore è già regolato da una disciplina europea specialistica – come NIS2 per la sicurezza delle reti e dei sistemi informativi, o DORA per la resilienza operativa digitale nel settore finanziario – il CER “si ritira” e lascia spazio alla normativa settoriale.
È un principio di coerenza regolatoria: evitare sovrapposizioni, evitare oneri inutili per gli operatori ed evitare che la resilienza diventi un labirinto burocratico.
Questo tema sarà approfondito nel quinto articolo dell’eptalogia, dove analizzeremo nel dettaglio il rapporto tra CER, NIS2 e DORA e i casi concreti in cui opera il principio di equivalenza.
Incidenti fisici: nasce un nuovo obbligo di notifica
Il CER introduce un obbligo che in Italia non esisteva: la notifica degli incidenti fisici. Non solo cyber, non solo digitali: qualsiasi evento fisico che comprometta la continuità di un servizio essenziale deve essere comunicato al Punto di Contatto Unico (PCU) e all’Autorità Settoriale Competente (ASC).
È un cambio di paradigma importante perché si riconosce che gli incidenti fisici (sabotaggi, incendi, guasti, alluvioni, blackout, attacchi ibridi) possono avere impatti sistemici quanto quelli informatici.
Così, si crea un flusso informativo nazionale che prima non esisteva e si integra la dimensione fisica e quella cyber in un’unica logica di resilienza.
Questo nuovo obbligo sarà approfondito nel quarto articolo dell’eptalogia, dedicato alla gestione degli incidenti e ai flussi di notifica.
La dimensione europea
La normativa CER non è solo un esercizio nazionale ma è anche parte di un ecosistema europeo di resilienza. Alcuni operatori, per dimensione, ruolo o interdipendenze, saranno classificati “di particolare rilevanza europea”. Per questi soggetti, la Commissione europea può inviare missioni di consulenza.
È un livello di supervisione che supera i confini nazionali e riconosce che alcune infrastrutture non servono solo un Paese ma l’intero mercato interno.
Questa dimensione sovranazionale sarà approfondita nel sesto articolo dell’eptalogia.
La roadmap istituzionale
Il decreto CER non si limita a fissare obblighi ma disegna un percorso, una sequenza logica che porta il Paese dalla strategia alla piena operatività.
La roadmap è già tracciata e si articola in quattro passaggi:
- Strategia nazionale – la visione complessiva dello Stato sulla resilienza;
- Valutazione del rischio – la mappa delle minacce e delle vulnerabilità;
- Individuazione dei soggetti critici – chi è dentro il perimetro e perché;
- Avvio degli obblighi – piani, misure, notifiche, vigilanza.
Si tratta di un processo graduale, ma con scadenze precise, che porterà alla piena attuazione del sistema CER.
Questa roadmap sarà analizzata nel dettaglio nel settimo articolo dell’eptalogia.
Conclusioni
La Direttiva CER e il d.lgs. 134/2024 segnano l’inizio di una nuova stagione: quella in cui la resilienza dei servizi essenziali diventa una politica nazionale, non un adempimento settoriale.
Questo primo articolo ha costruito la cornice. Il prossimo analizzerà macchina dello Stato: chi governa la resilienza, con quali poteri e con quali responsabilità.









